Dernière mise à jour: 7 septembre 2026
Les produits tiers peuvent évoluer au fil du temps, c'est pourquoi certaines étiquettes ou mises en page d'écran mentionnées dans cet article peuvent être différentes. Si vous remarquez des informations obsolètes, veuillez nous en faire part à l'aide du formulaire de commentaires situé au bas de cette page.
Pourquoi configurer le SSO ?
L'authentification unique (SSO) est un excellent moyen de réduire les risques liés à l'accès au site et de réduire le temps perdu lié aux différentes combinaisons de noms d'utilisateur et de mots de passe. Avec Mitti, vous pouvez configurer le SSO avec toute solution d'authentification qui utilise la norme SAML (Security Assertion Markup Language) 2.0. Cela inclut certaines des solutions les plus courantes telles que Active Directory (ADFS, Azure), PingFederate, Google et Okta.
Si vous êtes sur Offre Enterprise, contactez votre responsable de la réussite client pour obtenir de l'aide avec SSO, le provisioning des utilisateurs, ou les intégrations tierces (Power Automate, Power BI, Zapier). Notre équipe d'assistance technique ne peut fournir qu'une assistance limitée dans ces zones.
Ce dont vous aurez besoin
Configurer SSO
Les connexions SSO sont spécifiques à chaque organisation. Si vous faites partie de multiples organisations et que vous souhaitez mettre en place une connexion SSO unique pour toutes vos organisations, veuillez contacter votre Responsable de la réussite client pour obtenir de l'aide.
Cliquez sur le nom de votre organisation en bas à gauche de la page et sélectionnez Paramètres de l'organisation.
Sélectionnez Sécurité en haut de la page.
Cliquez sur Configurer dans la case « authentification unique (SSO) ».
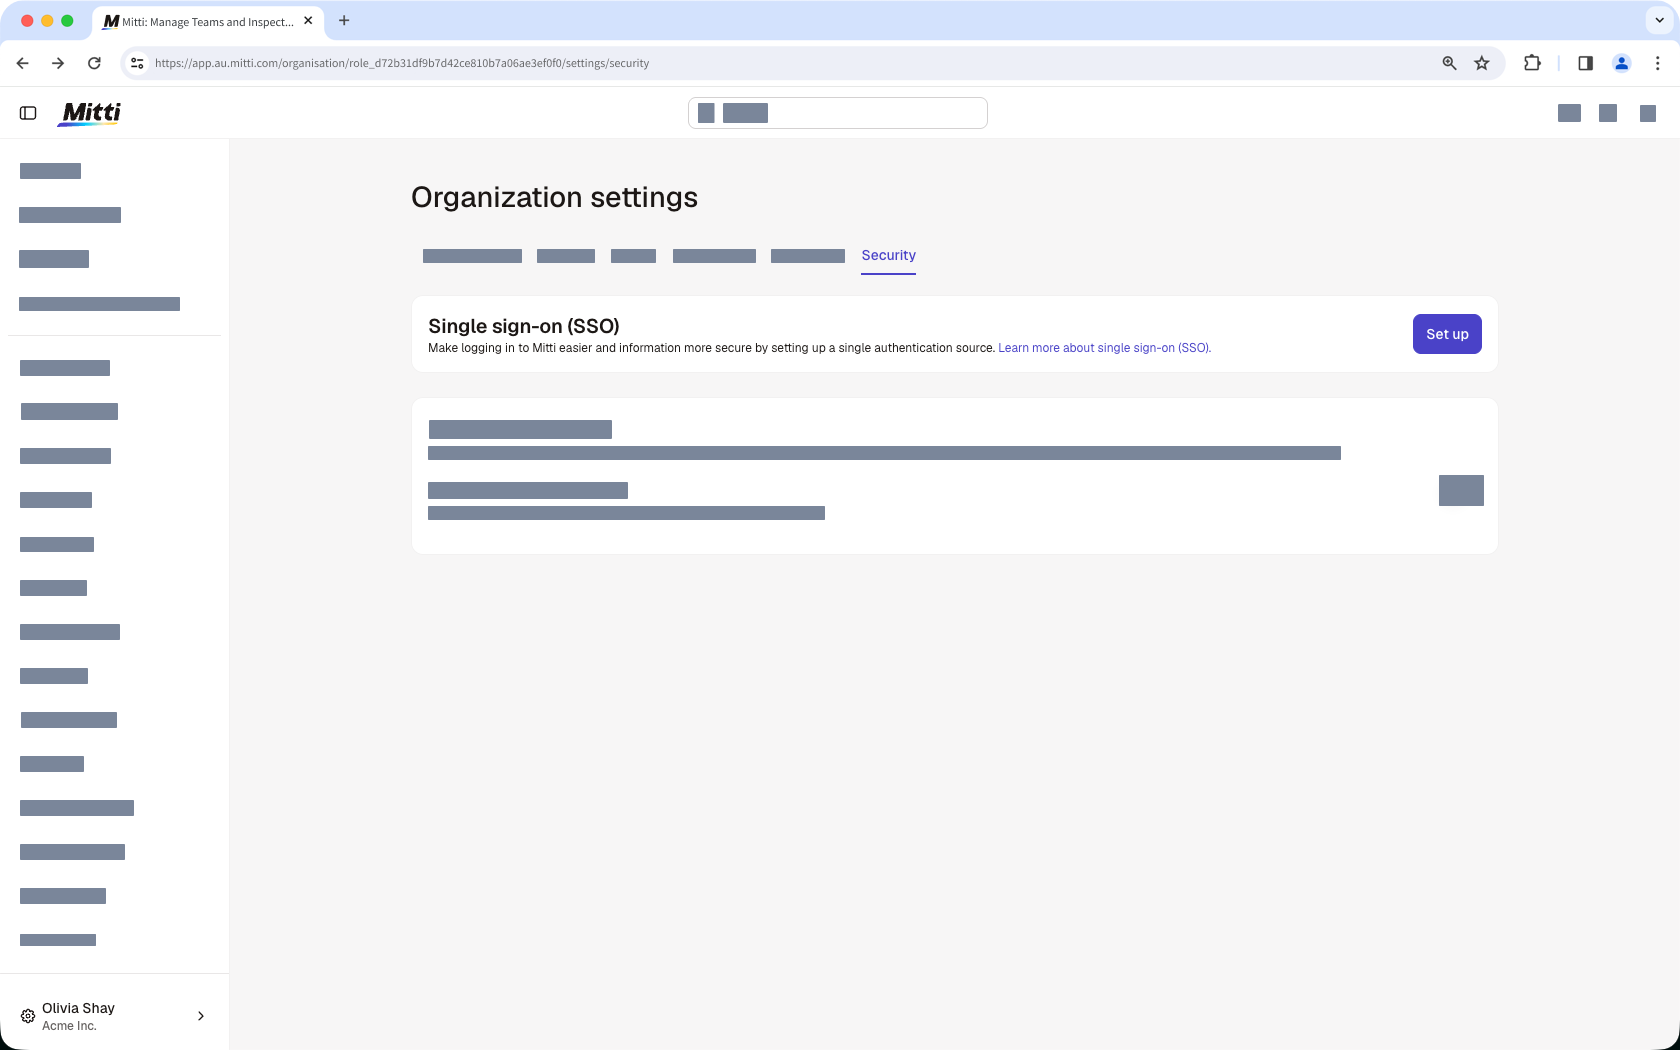
Sélectionnez la connexion SSO que vous souhaitez utiliser pour configurer votre connexion.
Cliquez sur Terminer la configuration.
Cliquez sur Fermer.
Une fois votre connexion configurée sur le site du fournisseur de services, veillez à activer l'option « Connexion SSO » dans Mitti afin de permettre aux utilisateurs de se connecter via SSO.
Gérer le SSO
Si le SSO de votre organisation a été initialement configuré à l'aide de l'URL des métadonnées, la modification de votre connexion pour importer un nouveau certificat reste une opération manuelle. Mitti ne détecte pas automatiquement les rotations de certificats effectuées par votre fournisseur d'identité.
Cliquez sur le nom de votre organisation en bas à gauche de la page et sélectionnez Paramètres de l'organisation.
Sélectionnez Sécurité en haut de la page.
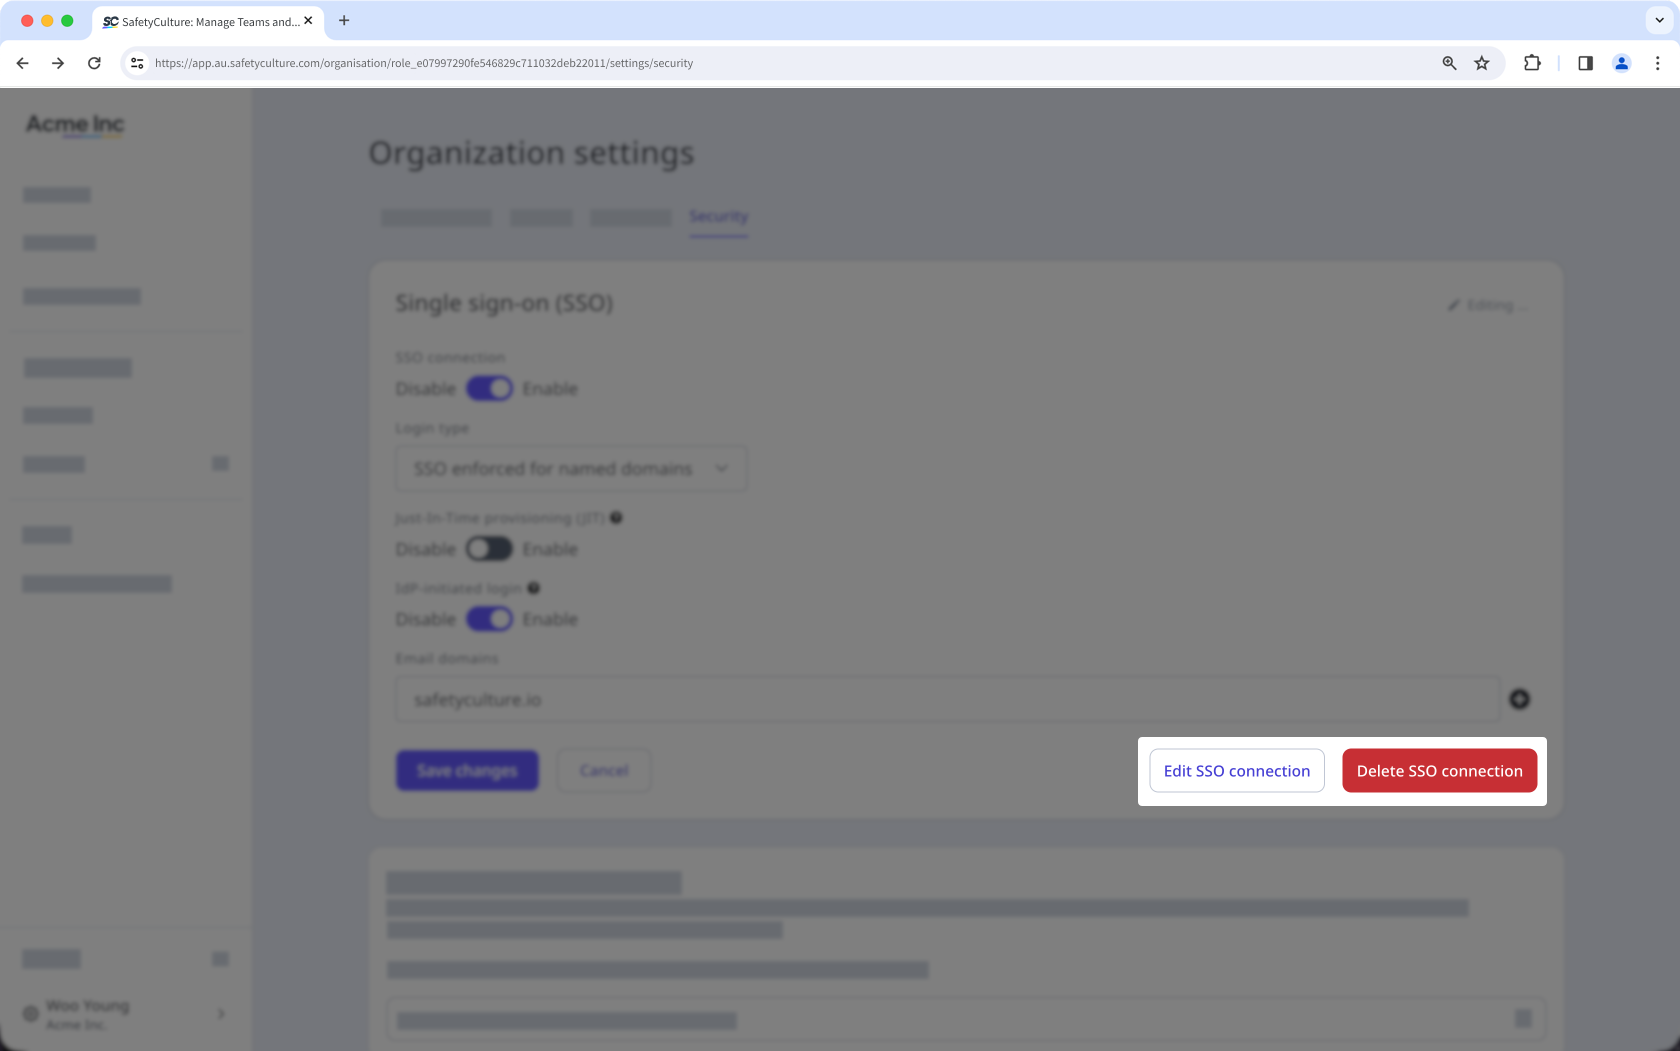
Dans la section « Authentification unique (SSO) », cliquez sur Modifier.
Pour modifier votre connexion, cliquez sur Modifier la connexion SSO. Vous serez redirigé vers la page du fournisseur d'identité pour modifier la connexion.
Pour supprimer votre connexion, cliquez sur Supprimer la connexion SSO. Dans la fenêtre contextuelle, cliquez sur Supprimer.
Cliquez sur Enregistrer les modifications.
Vous ne pourrez modifier et tester votre connexion qu’après avoir effectué la migration depuis le domaine héritage Auth0.
Questions fréquemment posées
Besoin d'aide supplémentaire?
Cette page vous a-t-elle été utile?